nftables es una utilidad de espacio de usuario que reemplaza a las antiguas utilidades iptables e ip6tables en sistemas Linux. Actúa como un marco de clasificación de paquetes dentro del núcleo, compilando las reglas definidas por el usuario en un lenguaje de máquina virtual específico para la red. Este mecanismo permite una inspección de reglas más eficiente mediante el uso de mapas y concatenaciones, reduciendo el número de comprobaciones necesarias para determinar la acción sobre cada paquete.
Alternativas a nftables
17 alternativas
Sobre nftables
El proyecto ofrece una sintaxis unificada y coherente para todas las familias de protocolos soportadas, a diferencia de las herramientas anteriores que presentaban inconsistencias. Además, incluye una capa de compatibilidad hacia atrás que permite ejecutar comandos de iptables e ip6tables sobre la infraestructura de nftables sin cambiar la sintaxis original.
Funciones principales:
Máquina virtual de red que compila las reglas en bytecode para su ejecución en el núcleo.
Optimización con mapas que estructura el conjunto de reglas para mejorar el rendimiento.
Sintaxis unificada que aplica una lógica consistente a todos los protocolos de red.
Compatibilidad con iptables que permite usar la sintaxis clásica sobre el nuevo motor.
nftables requiere un kernel de Linux versión 3.13 o superior, aunque se recomiendan versiones más recientes. El software está licenciado bajo GPL y forma parte del proyecto netfilter, dirigido por el equipo de desarrollo del núcleo de Linux.
K Desktop Environment es una comunidad internacional que desarrolla software libre y de código abierto, con Plasma como su entorno de escritorio principal para Linux. Su objetivo es ofrecer un sistema operativo que permita a los usuarios mantener el control sobre su vida digital, priorizando la libertad y la privacidad. El software está diseñado para funcionar en dispositivos antiguos y modernos, y se utiliza en sectores como la investigación científica, la educación y la industria.
Frente a nftables: está en español y está centrada en la privacidad.
Portage es el sistema de gestión de paquetes nativo de Gentoo GNU/Linux, diseñado para la instalación y el mantenimiento de software a partir de colecciones de puertos. Su objetivo es ofrecer una integración coherente entre las herramientas de desarrollo y las de usuario, garantizando un sistema automatizado, simple y compatible con versiones anteriores.
Logical Volume Manager (LVM2) es el conjunto de herramientas de espacio de usuario que proporciona las facilidades de gestión de volúmenes lógicos en Linux. Funciona en conjunto con el módulo device-mapper del kernel y la biblioteca de soporte libdevmapper para permitir la administración flexible de dispositivos de almacenamiento.
Frente a nftables: funciona sin conexión y se usa sin registrarse.
Tux Commander es un gestor de archivos de doble panel diseñado para entornos Linux, construido sobre la librería GTK2. Su enfoque principal es la gestión local de ficheros y el acceso a recursos de red mediante el sistema de archivos virtual (VFS). El proyecto, desarrollado originalmente con Free Pascal, se centra en la estabilidad y la usabilidad, ofreciendo una interfaz gráfica clásica para la administración de directorios.
Frente a nftables: es de código abierto (nftables no) y admite plugins.
aptosid es una distribución de GNU/Linux diseñada para usuarios que desean un sistema operativo basado en la rama inestable de Debian, conocida como Sid. Su objetivo es ofrecer un entorno de trabajo con software actualizado manteniendo una base sólida. El proyecto, que anteriormente se conocía como sidux, resuelve la necesidad de acceder a las últimas versiones de paquetes sin sacrificar la estabilidad inherente al ecosistema Debian.
Frente a nftables: es de código abierto (nftables no) y existe desde 2006.
La entrada XZ Utils backdoor documenta el incidente de seguridad detectado en 2024 en la utilidad de compresión de archivos para Linux. Las versiones 5.6.0 y 5.6.1 de los paquetes de descarga contenían código malicioso, identificado como la vulnerabilidad CVE-2024-3094. El código dañino fue introducido y firmado por un colaborador externo, Jia Tan, mientras que el desarrollador principal, Lasse Collin, no incluyó dicho código en el repositorio Git principal.
Frente a nftables: está centrada en la privacidad.
Apache SpamAssassin es una plataforma de filtrado de spam de código abierto desarrollada por la Apache Software Foundation. Está diseñada para administradores de sistemas que necesitan clasificar el correo electrónico entrante y bloquear el correo no solicitado de forma eficiente. El software utiliza un marco de puntuación robusto para analizar tanto las cabeceras como el cuerpo de los mensajes, integrando diversas pruebas heurísticas y estadísticas.
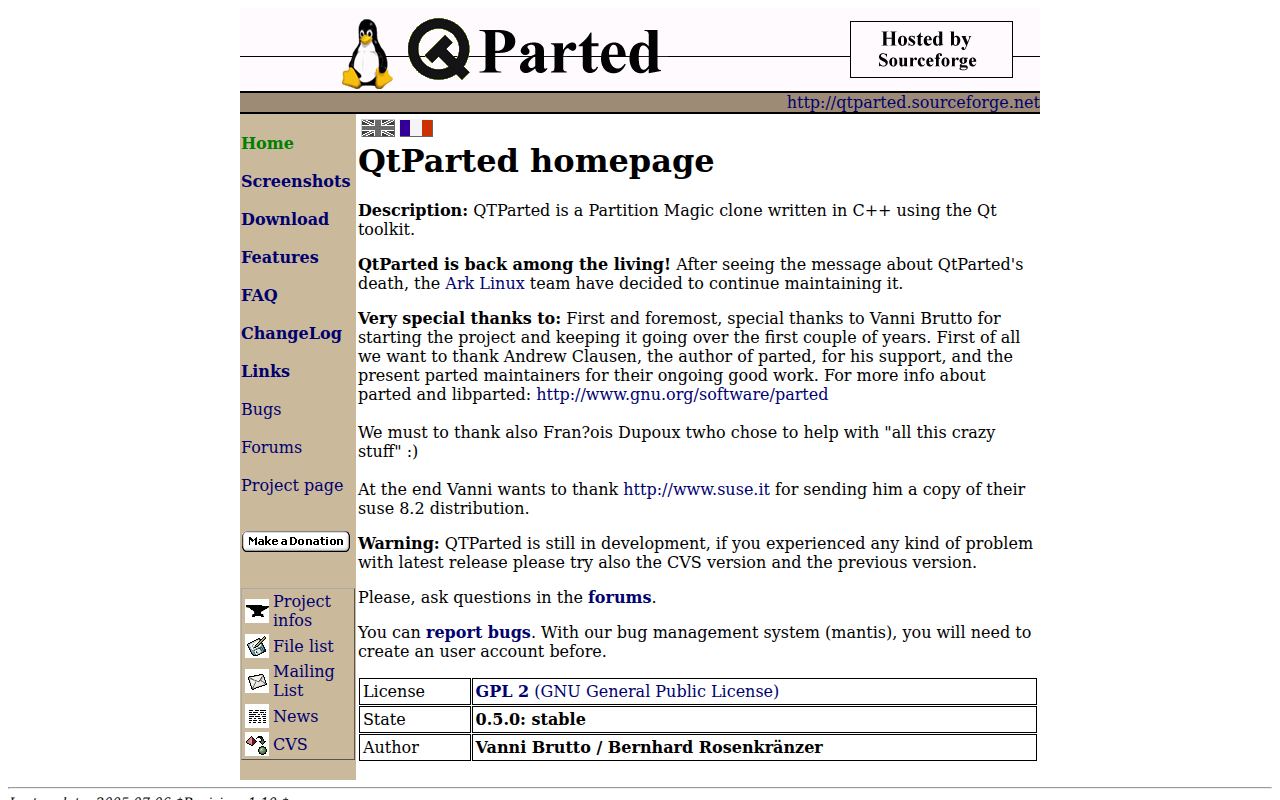
QtParted es una aplicación de escritorio para Linux diseñada para la gestión de particiones de disco. Desarrollada en C++ y utilizando el kit de herramientas Qt, ofrece una interfaz gráfica que facilita la creación, eliminación y redimensionado de particiones sin necesidad de usar la línea de comandos. El proyecto se basa en la biblioteca libparted, lo que le permite interactuar con el sistema de particiones del sistema operativo.
Wallpaper Engine es una aplicación para Windows 10 y 11 que transforma el escritorio en un espacio dinámico mediante fondos animados. Permite a los usuarios animar imágenes propias, importar vídeos o sitios web y compartir las creaciones con la comunidad a través de Steam Workshop, donde se encuentran cientos de miles de fondos gratuitos.
Frente a nftables: es de pago, está en español y existe desde 2018.
Deep Freeze es una utilidad de sistema desarrollada por Faronics que permite restaurar la configuración de equipos informáticos al estado original mediante un simple reinicio. Su tecnología patentada, Reboot to Restore, garantiza la recuperación del 100% de la estación de trabajo después de cada arranque, protegiendo los discos duros y particiones contra cambios no autorizados, errores de configuración o desviaciones de la imagen base.
Frente a nftables: es de pago y está pensada para uso profesional.
Dependency Walker es una herramienta gratuita para Windows diseñada para analizar la estructura de dependencias de módulos de 32 y 64 bits. Genera un diagrama jerárquico que muestra las relaciones entre ejecutables, librerías dinámicas y otros componentes del sistema, detallando las funciones exportadas y las llamadas realizadas entre módulos.
Frente a nftables: funciona sin conexión, tiene versión portable y existe desde 1997.
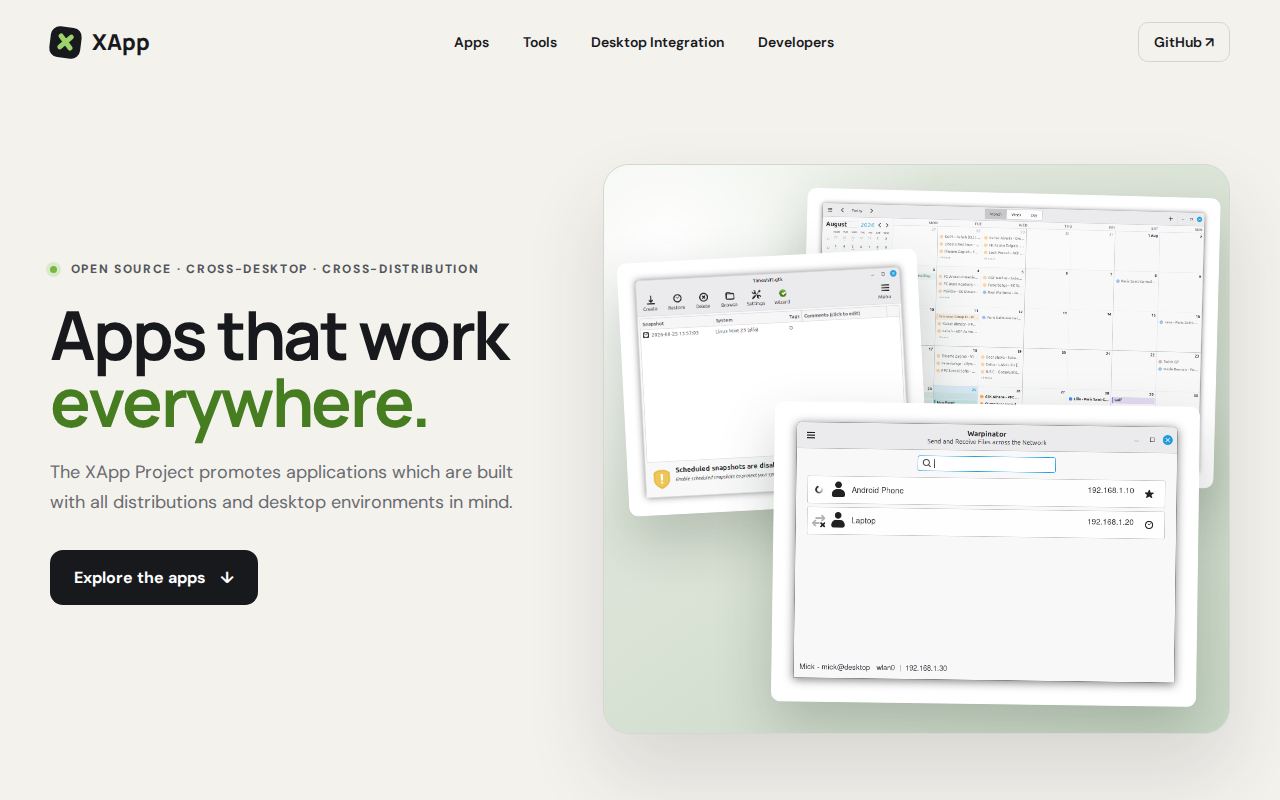
Timeshift es una herramienta de línea de comandos y escritorio diseñada para Linux que permite proteger el sistema operativo mediante la creación de instantáneas. Su objetivo principal es facilitar la restauración del sistema a un estado anterior en caso de fallos, actualizaciones problemáticas o errores de configuración, actuando como un mecanismo de seguridad para el entorno de usuario y el sistema.
Frente a nftables: es de código abierto (nftables no), cifra los mensajes de extremo a extremo y existe desde 2022.
SysEx Controls es una aplicación de código abierto para Linux que permite gestionar la configuración de controladores MIDI de Akai, Arturia, Korg y Moog. Utiliza una interfaz basada en Libadwaita para leer los parámetros actuales de botones, perillas y pads, modificarlos localmente y escribir los cambios directamente en el dispositivo. Sirve como alternativa nativa para ajustar el mapeo de estos equipos sin depender de software propietario.
Frente a nftables: es de código abierto (nftables no), no muestra anuncios y existe desde 2024.
Snap Store es la plataforma oficial de Canonical para la distribución de software en Linux. Funciona como un repositorio centralizado donde los usuarios instalan aplicaciones empaquetadas como Snaps, que incluyen todas sus dependencias para garantizar un funcionamiento idéntico en cualquier sistema operativo Linux principal.
Display Pilot 2 es una aplicación para macOS diseñada para simplificar la gestión de monitores BenQ. Permite configurar el brillo, el volumen y las fuentes de entrada sin recurrir a los botones físicos del dispositivo, ofreciendo un control más rápido desde el sistema operativo.
Frente a nftables: está en español y tiene una interfaz sencilla.
T4 Launcher es un lanzador para Android diseñado para minimizar la interfaz. En lugar de mostrar iconos en cuadrícula, presenta una lista desplazable de aplicaciones que se filtra en tiempo real mediante un sistema de texto predictivo basado en cuatro botones.
Frente a nftables: es de código abierto (nftables no), se usa sin registrarse y existe desde 2019.
Hay 17 alternativas a nftables para Windows, Mac, Linux, Android y Web. La mejor alternativa gratuita es K Desktop Environment. Si prefieres el código abierto, prueba tcpdump. Otras opciones destacadas: Portage, Logical Volume Manager y Tux Commander. 3 están disponibles en español. Actualizado en noviembre de 2026.













 Canadá
 Reino Unido
 SpamSieve
 TCP Viewer