Las 33 mejores alternativas a John the Ripper CE en 2026
John the Ripper CE es una herramienta de código abierto diseñada para la auditoría de seguridad y la recuperación de contraseñas. Su objetivo principal es detectar credenciales débiles en sistemas Unix, aunque también es capaz de procesar hashes de Windows, macOS y otros entornos. El proyecto, mantenido por Openwall, se distribuye principalmente en formato de código fuente, permitiendo a los usuarios compilarlo según sus necesidades específicas o utilizar binarios precompilados disponibles para distintas plataformas.
Alternativas a John the Ripper CE
33 alternativas
Sobre John the Ripper CE
La versión jumbo amplía significativamente las capacidades del núcleo base, soportando cientos de tipos de hashes y cifrados. Esto incluye claves privadas SSH, sistemas de archivos cifrados, archivos de oficina y capturas de tráfico de red. Las funciones principales son:
Auditoría de contraseñas para identificar credenciales vulnerables en sistemas operativos.
Recuperación de claves cifradas en formatos como SSH, GnuPG y carteras de criptomonedas.
Desbloqueo de archivos cifrados, incluyendo ZIP, RAR, 7z, PDF y documentos de Microsoft Office.
Análisis de hashes de usuarios en bases de datos SQL, LDAP y aplicaciones web.
John the Ripper CE es gratuito y de código abierto bajo la licencia GPL-2.0.
Clam AntiVirus es un motor de antivirus de código abierto desarrollado por Cisco Talos, orientado principalmente al escaneo de correo electrónico en gateways de servidor.
Tor Browser es un navegador de código abierto desarrollado por The Tor Project. Se construye sobre Firefox y está diseñado para proteger la privacidad al navegar, defendiendo contra la vigilancia de red, el análisis de tráfico y la censura. Permite acceder a sitios web bloqueados en la red local.
Frente a John the Ripper CE: funciona también en Mac y Windows, está en español, está centrada en la privacidad y cifra los mensajes de extremo a extremo.
Eraser es una utilidad de código abierto diseñada para el sistema operativo Windows que permite eliminar archivos y volúmenes de forma segura. Su objetivo principal es garantizar que los datos borrados sean irrecoverables mediante la técnica de sobreescritura, superando la simple eliminación del sistema de archivos.
Frente a John the Ripper CE: funciona también en Windows, no tiene versión para Linux, está centrada en la privacidad y se usa sin registrarse.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), es propiedad de Gen Digital (Estados Unidos) y existe desde 1986.
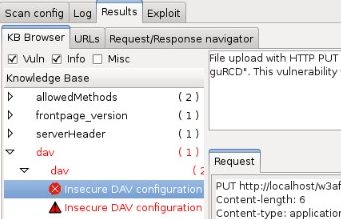
w3af, acrónimo de Web Application Attack and Audit Framework, es un escáner de seguridad de aplicaciones web desarrollado bajo licencia GNU General Public License versión 2.0. Su objetivo principal es identificar vulnerabilidades en aplicaciones web y facilitar su explotación controlada durante procesos de auditoría y pruebas de penetración.
Frente a John the Ripper CE: funciona también en Windows, no tiene versión para Linux, no muestra anuncios y es muy personalizable.
Lynis es una herramienta de auditoría de seguridad de código abierto para sistemas Linux, macOS y Unix. Realiza análisis exhaustivos del estado de seguridad y ofrece directrices para el refuerzo del sistema y la verificación de cumplimiento. Su enfoque modular detecta los componentes instalados y adapta las pruebas a ellos, permitiendo ejecutar auditorías sin instalar dependencias adicionales.
Frente a John the Ripper CE: funciona también en Mac, tiene versión portable, admite plugins y existe desde 2007.
Amnezia VPN es una aplicación de software libre que permite configurar un servidor VPN propio en un VPS o conectarse a servicios gestionados por el proveedor. Está diseñada para funcionar en entornos con censura de internet, ofreciendo opciones para usuarios que buscan control total sobre su infraestructura de red o acceso a contenido bloqueado.
Frente a John the Ripper CE: funciona también en Windows, Mac, Android y iOS, está en español, está centrada en la privacidad y se usa sin registrarse.
Sticky Password Manager es una aplicación de gestión de credenciales desarrollada por Lamantine Software para Windows, macOS y Android. Su objetivo central es reducir la carga cognitiva del usuario: basta recordar una contraseña maestra para acceder a todos los logins almacenados. La herramienta autocompleta formularios web y ejecuta inicios de sesión de forma automática, memorizando los datos introducidos para futuras sesiones.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), funciona también en Windows, Mac, Android y iOS, no tiene versión para Linux y está en español.
Wazuh es una plataforma de seguridad gratuita y de código abierto diseñada para profesionales de la ciberseguridad y administradores de sistemas. Su objetivo principal es unificar las funciones de protección de endpoints y cargas de trabajo en la nube, resolviendo la necesidad de una solución integrada para la detección de amenazas y la respuesta a incidentes.
Frente a John the Ripper CE: admite plugins, es muy personalizable y existe desde 2015.
Zed Attack Proxy (ZAP) es una herramienta de seguridad de código abierto diseñada para identificar vulnerabilidades en aplicaciones web. Desarrollado por un equipo internacional de voluntarios, el software se utiliza tanto para pruebas automatizadas durante el ciclo de desarrollo como para análisis manuales por parte de profesionales de la seguridad.
Frente a John the Ripper CE: funciona también en Windows, admite plugins, se usa sin registrarse y existe desde 2015.
AdGuard VPN es un servicio de red privada virtual desarrollado por los creadores del bloqueador de anuncios homónimo. Su objetivo principal es ocultar la dirección IP del usuario y cifrar el tráfico de internet para garantizar la seguridad de los datos durante la navegación.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), tiene funciones de pago, funciona también en Windows, Mac, Android y iOS y desde el navegador y está en español.
My Wifi Passwords es una aplicación para Android diseñada para dispositivos con permisos de root. Su función principal es leer el archivo de configuración de red (wpa_supplicant.conf) y extraer la información almacenada, eliminando la necesidad de buscar manualmente en los archivos del sistema.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está en español y cifra los mensajes de extremo a extremo.
ProtectedWorkProfile es una aplicación para Android diseñada para reforzar la seguridad de los datos almacenados en el dispositivo mediante la gestión de perfiles de trabajo. Su función principal consiste en crear un perfil de trabajo que se mantiene activo mientras la pantalla está encendida, pero que cambia de estado cuando el dispositivo se bloquea o la pantalla se apaga.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y se usa sin registrarse.
Droynis es una aplicación de código abierto para Android que audita la configuración de seguridad y privacidad del dispositivo. A diferencia de los antivirus, no busca malware en archivos o aplicaciones, sino que analiza cómo está configurado el teléfono: qué permisos están concedidos, qué servicios están expuestos y qué ajustes pueden representar un riesgo. El proceso es de solo lectura, por lo que la herramienta no modifica ningún ajuste del sistema.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y funciona sin conexión.
HiddenProtectedWorkProfile es una aplicación de seguridad para Android que gestiona un perfil de trabajo con un enfoque específico en la ocultación. A diferencia de otras herramientas similares, esta aplicación se esconde dentro del propio perfil de trabajo y se lanza mediante una notificación. Su funcionamiento principal consiste en ocultar todas las aplicaciones del perfil cuando la pantalla se apaga, lo que impide que el perfil sea visible desde el lanzador de aplicaciones principal.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y se usa sin registrarse.
StartFlagExploit es una aplicación de código abierto para Android diseñada para demostrar una vulnerabilidad de denegación de servicio local. El exploit manipula el evento Binder "startActivity" de manera que provoca la caída del ActivityManagerService, lo que conlleva la interrupción de todos los demás servicios del sistema. El proyecto se centra en dispositivos con Android 10 (API 29) y Android 11 (API 30).
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y existe desde 2020.
MemoryGuardian es una aplicación ligera para Android diseñada para mejorar la privacidad y la seguridad del usuario. Su función principal consiste en vaciar el contenido del portapapeles a intervalos configurables, evitando que información sensible, como contraseñas o códigos, permanezca accesible para otras aplicaciones durante demasiado tiempo.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y no muestra anuncios.
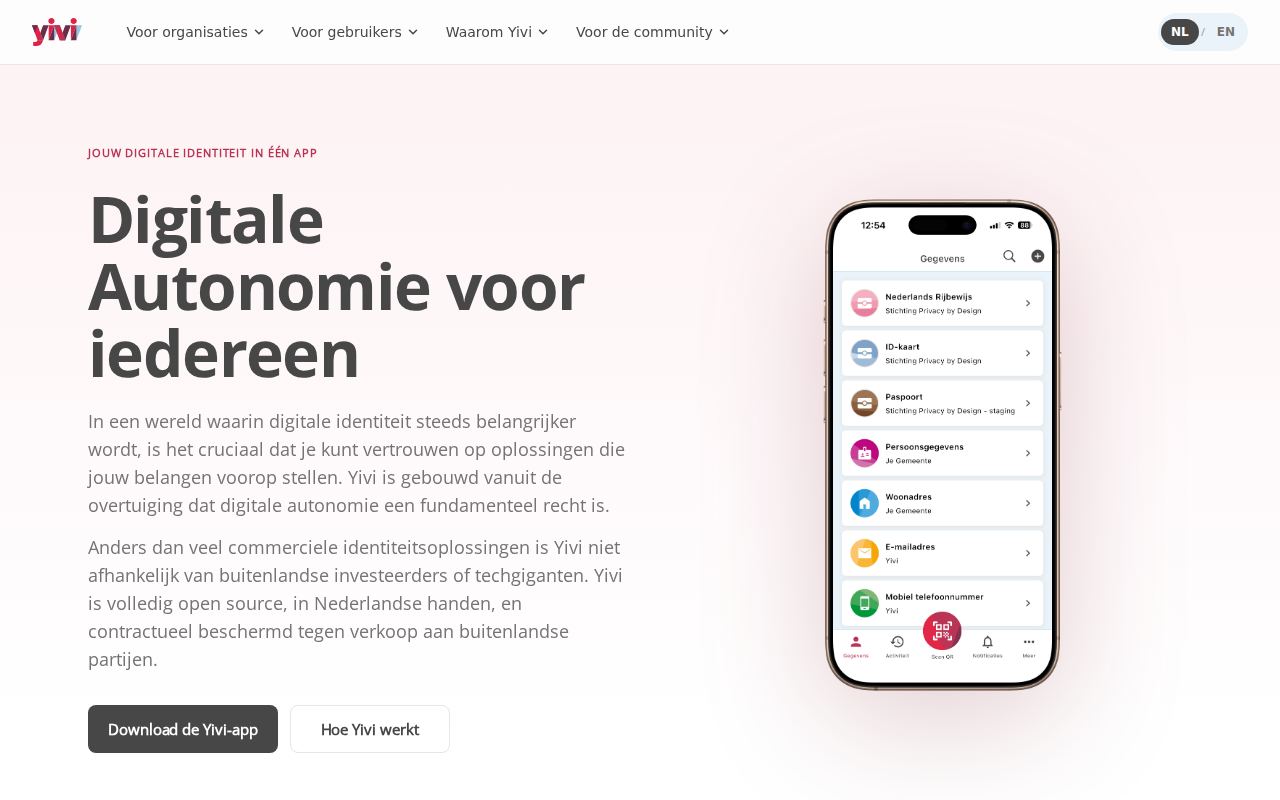
Yivi es una aplicación para Android que funciona como billetera de identidad digital. Permite a los usuarios iniciar sesión en servicios en línea, compartir datos personales de forma selectiva y demostrar atributos específicos, como la mayoría de edad, sin revelar información innecesaria. Los datos se almacenan localmente en el dispositivo móvil, protegidos por un código PIN, y el usuario decide qué información compartir con cada organización.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y cifra los mensajes de extremo a extremo.
IMD - It's My Device (supercharged fork of Geto) es una aplicación para Android que actúa como gestor y ocultador de ajustes del sistema. Está diseñada para usuarios que necesitan abrir aplicaciones restrictivas, como bancos o servicios de pago, sin que estas detecten configuraciones sensibles como el modo desarrollador o servicios de accesibilidad. Al ser un fork mejorado de Geto, permite desactivar estos ajustes automáticamente al lanzar la app objetivo y restaurarlos al cerrar, manteniendo intacta la política de seguridad del dispositivo.
Frente a John the Ripper CE: funciona también en Android, no tiene versión para Linux, está centrada en la privacidad y no muestra anuncios.
Proxychains-ng es una continuación del proyecto original proxychains, desarrollada para gestionar el enrutamiento de conexiones de red mediante cadenas de proxies.
Frente a John the Ripper CE: se usa sin registrarse y existe desde 2011.
OneKeePass es un gestor de contraseñas de código abierto que almacena credenciales y datos sensibles en una única base de datos cifrada compatible con el formato KDBX 4. El software funciona completamente sin conexión, permitiendo al usuario guardar el archivo localmente, en unidades USB o en servicios de almacenamiento en la nube propios, sin necesidad de crear cuentas ni confiar en servidores externos.
Frente a John the Ripper CE: está centrada en la privacidad, funciona sin conexión y existe desde 2023.
KWalletManager es una utilidad de KDE diseñada para administrar las credenciales almacenadas en el sistema. Se basa en el subsistema de cartera de Frameworks, lo que le permite no solo guardar secretos propios, sino también acceder y gestionar las contraseñas de todas las aplicaciones que se integran con este mecanismo.
Frente a John the Ripper CE: está en español y está centrada en la privacidad.
Burp Suite Community Edition es una herramienta de seguridad web desarrollada por PortSwigger, orientada a quienes inician en el análisis de vulnerabilidades.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), funciona también en Windows y Mac, no tiene versión para Linux y se usa sin registrarse.
Crescendo es una aplicación para macOS escrita en Swift que permite observar eventos de seguridad del sistema en tiempo real. Se apoya en el Endpoint Security Framework de Apple para capturar y mostrar información sobre la actividad del sistema operativo.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), funciona también en Mac, no tiene versión para Linux y existe desde 2020.
Caido es un kit de herramientas de seguridad web diseñado para auditar aplicaciones mediante un proxy que integra capacidades de automatización y análisis asistido por inteligencia artificial. Se orienta a pentesters, ingenieros de seguridad y cazadores de bugs que necesitan escalar pruebas manuales manteniendo el control sobre los flujos de trabajo.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), es de pago, funciona también en Mac y no tiene versión para Linux.
MACE (Mac Advanced Compliance Editor) es una aplicación nativa para macOS que actúa como interfaz gráfica para el macOS Security Compliance Project (mSCP). Su objetivo es simplificar la creación, personalización y despliegue de líneas base de seguridad para flotas Apple, eliminando la necesidad de editar archivos YAML o ejecutar scripts de Python desde la terminal.
Frente a John the Ripper CE: es propietaria (John the Ripper CE es de código abierto), funciona también en Windows y Mac, no tiene versión para Linux y tiene una interfaz sencilla.
Hay 33 alternativas a John the Ripper CE para Windows, Mac, Linux, Android, iOS y Web. La mejor alternativa gratuita es Clam AntiVirus, que además es de código abierto. Otras opciones destacadas: Tor Browser, Eraser y Avira Antivirus. 13 están disponibles en español. Actualizado en noviembre de 2026.



 Estados Unidos























 Alemania
 Estonia
 UE
 Chequia